O Regresso ao escritório: A checklist de cibersegurança para setembro

O falso alívio de Setembro: Quando o regresso é um pesadelo técnico 

As férias de agosto estão a terminar, as malas estão a ser desfeitas e o ritmo empresarial prepara-se para arrancar em força. Para a maioria dos gestores, setembro é sinónimo de novos objetivos e de “regresso à normalidade”. No entanto, para os hackers, setembro é o mês dos alvos fáceis.

Enquanto esteve fora, a sua rede esteve estática, mas as ameaças evoluíram. Ligar todos os computadores, servidores e dispositivos à rede corporativa na primeira segunda-feira de setembro sem uma auditoria prévia é o equivalente a abrir a porta de uma casa devoluta sem verificar se há intrusos lá dentro.

 
A checklist de sobrevivência para Setembro 

Antes de deixar a sua equipa ligar os computadores e descarregar e-mails acumulados, a sua empresa precisa de passar por um filtro rigoroso. A PROLogin recomenda que verifique imediatamente estes pontos críticos:

  1. Análise de vulnerabilidades pós-férias: Os sistemas parados acumulam atualizações pendentes. Se os computadores ligarem sem os patches de segurança aplicados, os bots de análise automático vão infetá-los em minutos.
  2. Validação absoluta de backups: Antes de reiniciar a operação, confirme se as cópias de segurança feitas durante o verão estão intactas, isoladas e operacionais. Se houver um ransomware dormente na rede, ele vai manifestar-se no momento em que os utilizadores acederem aos ficheiros.
  3. Auditoria de credenciais e contas inativas: Funcionários que saíram da empresa durante o verão ou colaboradores temporários ainda têm acessos ativos? Se sim, feche essas portas imediatamente. O princípio do privilégio mínimo deve reinar no arranque de época.
  4. Atualização de políticas anti-phishing: A primeira semana de setembro é famosa por enchentes de e-mails de phishing disfarçados de faturas, fornecedores ou avisos institucionais. A sua equipa está preparada para os reconhecer?


O custo de começar sem cuidar 

Ignorar esta fase de transição e confiar na sorte é dar carta branca aos hackers. Um ataque bem-sucedido na primeira semana de setembro pode paralisar a sua faturação anual antes mesmo de o último trimestre começar.


Conclusão: Comece o ano letivo empresarial sem vulnerabilidades 

Setembro não tem de ser o mês em que descobre que foi hackeado em agosto. Garanta que a sua infraestrutura está blindada e pronta para o desafio.

Não deixe a segurança do seu negócio para depois do primeiro incidente. Fale com a PROLogin e garanta um arranque de época à prova de falhas.
Artigos relacionados

Software

A única solução de assinatura de e-mail certificada pela Microsoft, altamente recomendado por profissionais de TI. Mais de 110 mil empresas em todo o mundo para integração perfeita com o Microsoft 365, interface do utilizador intuitiva e excecional suporte técnico.

Anti-Ransomware

anti ransomware

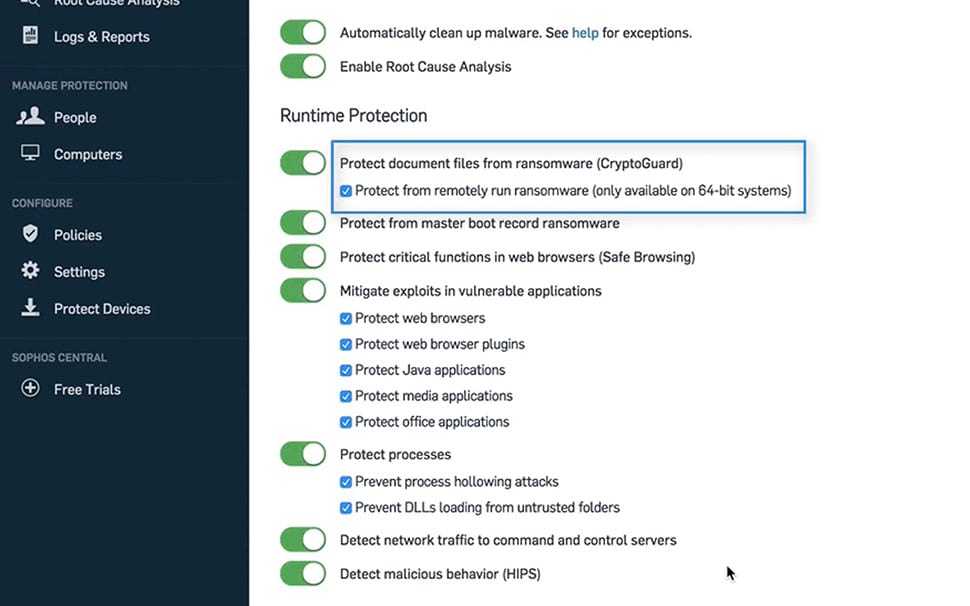
Os ataques de ransomware de hoje geralmente combinam várias técnicas avançadas com hacking em tempo real. Para minimizar o risco de ser vítima, você precisa de proteção avançada que monitore e proteja toda a cadeia de ataque. O Sophos Intercept X oferece tecnologias de proteção avançadas que interrompem toda a cadeia de ataque, incluindo aprendizado profundo que evita ataques de forma preditiva e CryptoGuard, que reverte a criptografia não autorizada de arquivos em segundos.

Extended Detection and Response (XDR)

sophos xdd tecnologia

O Sophos Intercept X Advanced com XDR é a única solução XDR do setor que sincroniza endpoint nativo, servidor, firewall, e-mail, nuvem e segurança O365. Obtenha uma visão holística do ambiente da sua organização com o conjunto de dados mais rico e análise profunda para detecção, investigação e resposta de ameaças para equipes dedicadas de SOC e administradores de TI.

Endpoint Detection and Response (EDR)

tecnologia sophos edr

O Sophos Intercept X Advanced com XDR integra poderosa detecção e resposta de endpoint (EDR) com a melhor proteção de endpoint do setor. Criado para operações de segurança de TI e caça a ameaças, o Intercept X detecta e investiga atividades suspeitas com análise orientada por IA. Ao contrário de outras ferramentas de EDR, ela adiciona experiência, não número de funcionários, replicando as habilidades de analistas difíceis de encontrar.

Peça-nos um orçamento

Hardware

O conceito de recursos de hardware engloba todos os dispositivos físicos e equipamentos utilizados no processo de informações.

Software

A única solução de assinatura de e-mail certificada pela Microsoft, altamente recomendado por profissionais de TI. Mais de 110 mil empresas em todo o mundo para integração perfeita com o Microsoft 365, interface do utilizador intuitiva e excecional suporte técnico.

Backup & Armazenamento

Um dispositivo de armazenamento pode guardar informação, processar informação ou ambos. Um dispositivo que somente guarda informação é chamado dispositivo de armazenamento. Dispositivos que processam informações (equipamento de armazenamento de dados) podem tanto aceder a uma gravação portátil ou podem ter um componente permanente que armazena e recupera dados.

Segurança

A segurança da informação está directamente relacionada com protecção de um conjunto de informações, no sentido de preservar o valor que possuem para um indivíduo ou uma organização.

Peça-nos um orçamento