O inimigo silencioso: Quando o ataque já aconteceu e ninguém sabe
Enquanto a sua empresa estava em ritmo reduzido ou com portas fechadas durante o mês de agosto, os hackers não descansaram. Uma das táticas mais letais do cibercrime moderno é o ataque silencioso: o hacker infiltra-se na rede, consegue privilégios de administrador e coloca um ransomware em modo dormente. Ele não encripta nada de imediato. Fica à espera do primeiro dia útil de setembro.
Quando a sua equipa liga os computadores e acede aos servidores para retomar a atividade, o gatilho é acionado. De repente, todos os ficheiros ficam bloqueados em simultâneo. Achar que o ataque aconteceu naquele preciso momento é o erro mais comum dos gestores desatentos. O estrago foi feito semanas antes, à socapa.
Os sinais de alerta que o seu IT ignora
Muitas empresas não têm ferramentas de deteção avançada e ignoram os micro-sinais de um comprometimento em curso:
- Tráfego de rede anómalo em horas mortas: Dispositivos a comunicar com servidores externos desconhecidos a meio da noite de uma terça-feira.
- Consumo exessivo de CPU: Processos desconhecidos a correr em segundo plano nos servidores principais, a comprimir lentamente bases de dados.
- Alterações de permissões: Contas de utilizador inativas que de repente ganham privilégios de administrador sem justificação operacional.
Como a PROLogin caça ameaças dormentes
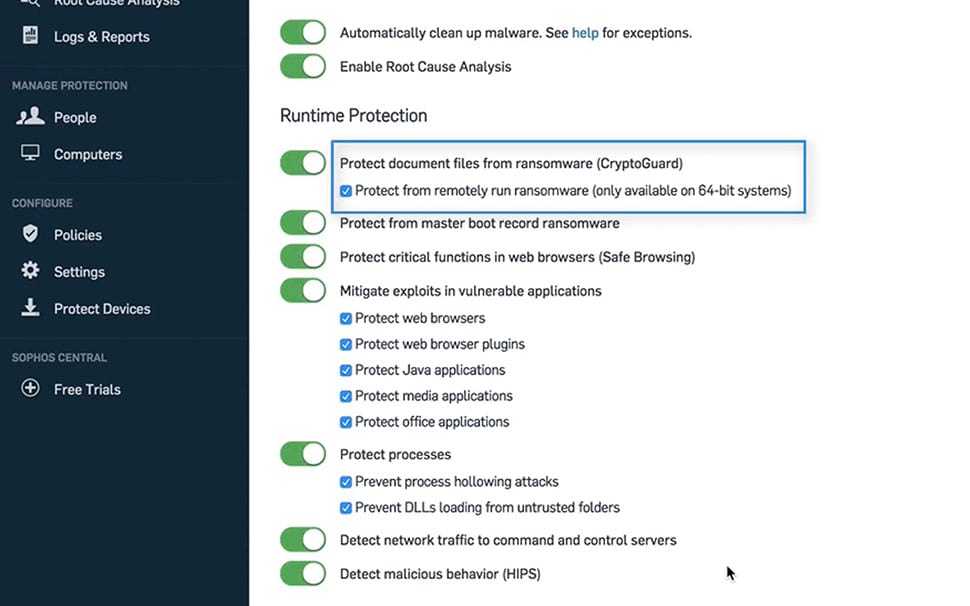
Na PROLogin, não esperamos que o ecrã fique vermelho com a mensagem do resgate. Utilizamos tecnologias de Threat Hunting e monitorização comportamental que identificam a presença de agentes maliciosos escondidos na sua infraestrutura, neutralizando-os antes que possam executar a encriptação em massa.
Conclusão: Não espere pelo colapso de setembro
O silêncio do verão na sua empresa pode ter sido a cortina de fumo perfeita para um ataque devastador.
Quer ter a certeza absoluta de que o seu servidor está limpo antes de arrancar com o trimestre? Fale com a PROLogin e solicite uma auditoria imediata.